
LLM i agenci AI · Agentic AI
Agenci AI 2026: od chatbotów do autonomicznych cyfrowych pracowników
W 2026 roku agenci AI to coś więcej niż chatboty z lepszymi promptami. Dzielą cel na kroki, wywołują narzędzia, obsługują oprogramowanie i częściowo samodzielnie prowadzą procesy. Czy przełoży się to na realny wzrost produktywności, zależy od tego, jak zostaną zintegrowani z procesami, systemami i mechanizmami kontroli.
 Julia Rose
Najważniejsze w skrócie
- Gartner zalicza agentic AI do strategicznych trendów technologicznych, ale ostrzega przed „agent washingiem” i przewiduje, że ponad 40% projektów zostanie przerwanych do końca 2027 roku.
- Agenci pomagają tam, gdzie procesy się powtarzają, ale nie zawsze przebiegają tak samo: przy nieustrukturyzowanych danych wejściowych i danych rozproszonych w kilku systemach.
- Dziś liczą się integracja z narzędziami, oszczędne gospodarowanie kontekstem i solidna infrastruktura z limitami zapytań, ponawianiem prób i budżetami.
- Agenci działają stabilnie, gdy mają minimalne uprawnienia, zdefiniowane akcje, identyfikowalne wywołania, zatwierdzanie przez człowieka i regularne testy.
Analitycy uznają agentic AI za trend strategiczny. Jednocześnie ostrzegają przed „agent washingiem”, czyli zwykłymi chatbotami sprzedawanymi jako agenci, oraz przed wieloma porzuconymi projektami, jeśli koszty, korzyści i zasady governance nie zostaną jasno określone. Według Gartnera ponad 40% projektów agentic AI zostanie przerwanych do końca 2027 roku.
Źródła: Gartner, 10 strategicznych trendów technologicznych na 2025 rok; Reuters, Gartner: ponad 40% projektów agentic AI zostanie przerwanych do 2027 roku
Doświadczenia z praktyki są jednoznaczne. Model ma znaczenie: przy złożonych zadaniach, takich jak programowanie czy praca z długim kontekstem, między Claude, GPT, Gemini i innymi modelami widać mierzalne różnice. Gdy jednak agenci dostają prawdziwe uprawnienia w systemach, ważniejsza od nazwy modelu staje się architektura: integracja z narzędziami, uporządkowane procesy, monitoring i zasady bezpieczeństwa.
Gdzie agenci AI są dziś wykorzystywani
Agenci AI pracują przede wszystkim tam, gdzie procesy się powtarzają, ale nie zawsze przebiegają w ten sam sposób. Typowe są nieustrukturyzowane dane wejściowe, takie jak e-maile, pliki PDF czy zgłoszenia do supportu, w połączeniu z danymi z kilku systemów. Szczególnie przydają się wtedy, gdy łączą systemy, zbierają informacje w jednym miejscu i przejrzyście dokumentują swoje kroki, bo to zmniejsza nakład pracy przy weryfikacji.
- Obsługa klienta: sortowanie zgłoszeń, pobieranie kontekstu z CRM lub baz wiedzy, przygotowywanie odpowiedzi i wykonywanie zdefiniowanych akcji, np. aktualizacji zgłoszeń.
- DevOps i rozwój oprogramowania: analiza zgłoszeń, propozycje zmian w kodzie, uruchamianie testów i przygotowywanie pull requestów do przeglądu przez człowieka.
- Praca biurowa i praca z wiedzą: automatyzacja sortowania e-maili, pracy z arkuszami kalkulacyjnymi, researchu i raportowania: przez API, a tam, gdzie go nie ma, przez interfejs użytkownika.
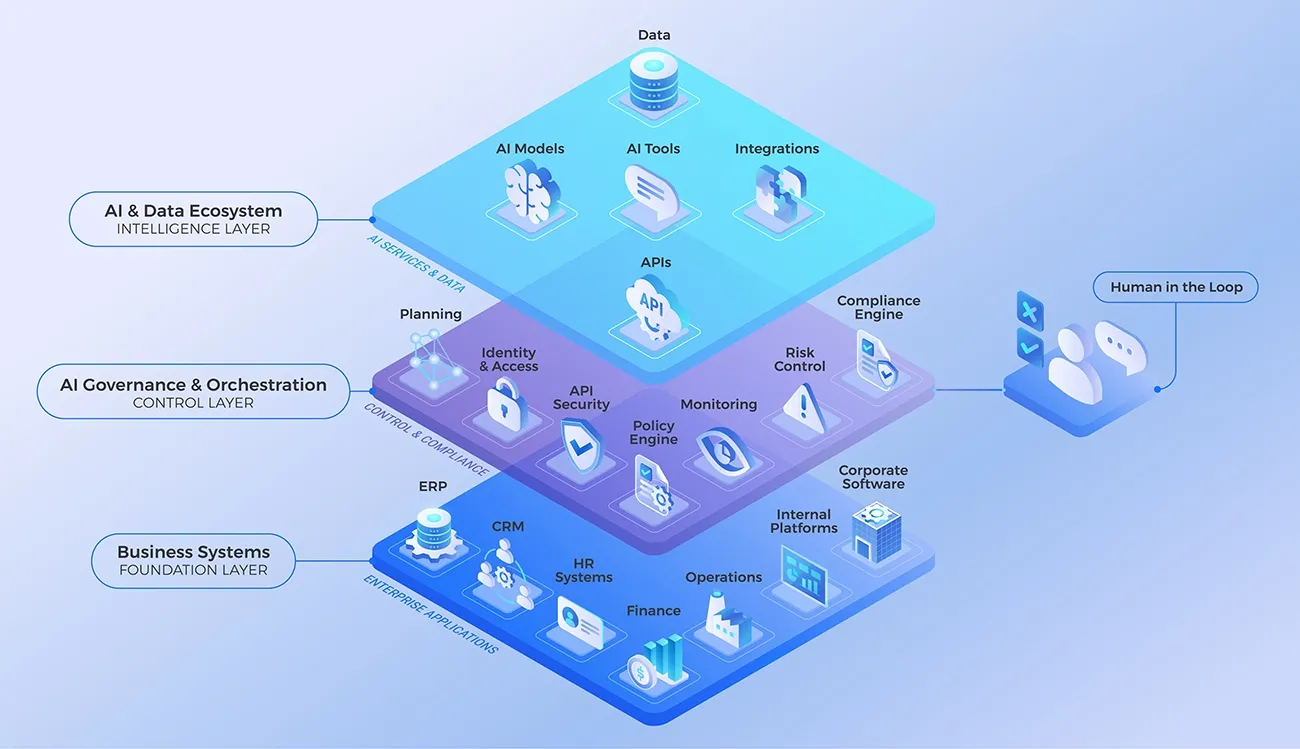
Ważnym wyznacznikiem dojrzałości jest dostęp do systemów produkcyjnych. Dopóki agenci tylko coś proponują, ryzyko pozostaje pod kontrolą. Gdy otrzymują realne uprawnienia w systemach ERP, CRM czy ITSM, na pierwszy plan wysuwają się zarządzanie uprawnieniami, identyfikowalność działań, mechanizmy bezpieczeństwa, kontrola kosztów i jasne przekazywanie spraw ludziom.
Z praktyki: RPP Group
W firmie doradczej RPP Group, specjalizującej się w public affairs, pięciu wyspecjalizowanych agentów pracuje pod kontrolą jednego orkiestratora, od analizy dokumentów po przygotowywanie projektów tekstów. Czas poświęcany na ręczną, rutynową pracę spadł o około 70%, a poufne dane pozostają we własnej infrastrukturze firmy.
Co pokazują dostawcy: przykład Claude
Model Claude firmy Anthropic często pojawia się jako przykład w kontekście agentic AI, ponieważ Anthropic publicznie opisuje wiele funkcji i szczegółów technicznych. Dzięki funkcji „computer use” Claude widzi interfejs na ekranie i potrafi go obsługiwać: klikać, przewijać i wpisywać tekst. Anthropic wyraźnie zaznacza, że funkcja ma charakter eksperymentalny i nie powinna być używana produkcyjnie bez zabezpieczeń.
W rozwoju oprogramowania wyłania się typowy przebieg: zgłoszenie trafia do agenta, agent pracuje, uruchamiają się testy, wynik zostaje przygotowany, a człowiek go sprawdza. Ewaluacje, takie jak ta przeprowadzona przez METR, pokazują, że agenci częściowo rozwiązują wiele złożonych zadań, ale bez jasnej struktury narzędzi, zasad bezpieczeństwa i nadzoru człowieka nie osiągają stabilnej autonomii od początku do końca. Claude jest tu przykładem szerszego trendu rynkowego. Podobne koncepcje mają też inni dostawcy.
Źródła: Anthropic, Introducing computer use; METR, raport z ewaluacji Claude 3.5 Sonnet
Najważniejsze zmiany technologiczne
Kluczowy postęp w 2026 roku dotyczy lepszych systemów budowanych wokół modelu.
Integracja z narzędziami jako podstawa
Agenci pracujący na produkcji potrzebują jasno zdefiniowanych interfejsów, aby odczytywać dane i wykonywać akcje. Dlatego OpenAI i Google rozbudowują swoją ofertę w pełne platformy agentowe z funkcjami monitoringu i governance. Jednym z trendów jest standaryzacja takich interfejsów, np. przez otwarty Model Context Protocol (MCP), który bezpiecznie łączy modele ze źródłami danych. Kierunek jest jasny: ustrukturyzowane kontrakty narzędzi zamiast luźnych integracji. Jak współdziałają function calling, MCP i wykonywanie kodu, wyjaśniamy w artykule jak połączyć AI z narzędziami firmowymi.
Kontekst i wydajność
Gdy jednocześnie podłączonych jest wiele narzędzi, kontekst szybko rośnie. To podnosi koszty i może obniżać stabilność. Coraz większe znaczenie mają więc dynamiczne ładowanie narzędzi i wykonywanie kodu poza modelem: model ładuje tylko te narzędzia, których potrzebuje, a dane przetwarza w środowisku wykonawczym.
Infrastruktura i utrzymanie
Agenci często wykonują wiele kroków jeden po drugim, co oznacza więcej wywołań API i większe obciążenie. Dlatego już przy projektowaniu systemu trzeba uwzględnić limity zapytań (rate limits), czyli ograniczenia tego, jak często można korzystać z API, a także strategie ponawiania prób, kolejki i kontrolę budżetu. Bez monitoringu, logów i testów agent nie będzie działał stabilnie.
Źródła: OpenAI, New tools for building agents; Google Cloud, Vertex AI Agent Builder; Anthropic, Introducing the Model Context Protocol; Anthropic, Code execution with MCP; OpenAI, dokumentacja limitów zapytań
Gdzie leżą granice
Agentic AI w 2026 roku ma duże możliwości, ale nie jest w pełni autonomiczna. Wiele ryzyk powstaje nie tyle w samym modelu, ile w architekturze systemu:
| Typowy problem | Środek zaradczy |
|---|---|
| Błędy w długich łańcuchach kroków | Sprawdzanie wyników pośrednich, dzielenie zadań na mniejsze kroki |
| Błędne założenia lub halucynacje | Powiązanie odpowiedzi ze źródłami, zatwierdzanie krytycznych akcji przez człowieka |
| Awarie narzędzi po zmianach w API lub interfejsie | Zdefiniowane interfejsy, regularne testy, monitoring |
| Nieskończone pętle | Limity kroków i reguły przerwania w orkiestratorze |
| Wysokie koszty przy długich przebiegach | Limity budżetu, oszczędny kontekst, dobór odpowiedniego modelu |
Bez jasnych reguł, monitoringu i testów agent nie będzie się niezawodnie skalował.
Dlaczego teraz decyduje integracja
Agentic AI realnie zwiększa produktywność, gdy traktuje się ją jak oprogramowanie krytyczne dla biznesu: z jasnymi granicami systemu, zdefiniowanymi interfejsami, kontrolowanymi uprawnieniami, monitoringiem, testami i ochroną danych.
Sprawdzony wzorzec architektury rozdziela orkiestrator, warstwę narzędzi i systemy docelowe. Agent nie zapisuje danych bezpośrednio w systemie ERP, tylko wywołuje zdefiniowane akcje przez kontrolowaną warstwę, podobnie jak w przypadku „action groups” w Amazon Bedrock. Najważniejsze zasady to:
- minimalne uprawnienia,
- jasno zdefiniowane akcje,
- identyfikowalne wywołania narzędzi,
- zatwierdzanie krytycznych zmian przez człowieka,
- regularne testy
- oraz przejrzysta kontrola kosztów.
Źródło: AWS, Action groups dla agentów Amazon Bedrock
Z praktyki: Radaway
W Radaway system oparty na LLM w dużej mierze automatycznie przetwarza zamówienia przychodzące e-mailem. Przypadki, których nie potrafi jednoznacznie obsłużyć, trafiają do pracowników. Liczba ręcznych interwencji przy wprowadzaniu zamówień spadła o około 90%.
Podsumowanie
W 2026 roku agentic AI staje się tematem strategicznym i wykracza daleko poza klasyczne chatboty. Jej możliwości zależą od modelu, a stabilność i skalowalność przede wszystkim od integracji, architektury i governance. Agenci osadzeni w procesach, systemach i mechanizmach kontroli na tych samych zasadach co oprogramowanie krytyczne dla biznesu tworzą wartość, którą można skalować.
Najszybszą i najmniej ryzykowną drogą jest jasno określony proof of concept: jeden konkretny proces, prawdziwa integracja z systemami, zdefiniowane wskaźniki czasu, jakości i kosztów oraz przemyślany model uprawnień i zatwierdzania. Jak budujemy i integrujemy systemy agentowe, pokazujemy na stronie Agenci AI.

Chcesz uruchomić agentów AI na produkcji?
W ramach analizy procesu wybieramy z Tobą konkretny proces, ustalamy integrację z systemami, wskaźniki i model zatwierdzania, a potem przedstawiamy propozycję z architekturą, harmonogramem i kosztami.
Zapytaj o analizę procesuNajczęściej zadawane pytania
Chatbot odpowiada na pytania. Agent AI dzieli cel na kroki, wywołuje narzędzia, pracuje z systemami informatycznymi i częściowo samodzielnie prowadzi procesy.
To sprzedawanie zwykłych chatbotów lub prostych automatyzacji jako agentów AI. Gartner ostrzega przed tym zjawiskiem przy okazji prognozy, że ponad 40% projektów agentic AI zostanie przerwanych do końca 2027 roku.
Często z powodu rosnących kosztów, niejasnych korzyści i braku zasad bezpieczeństwa. Od strony technicznej dochodzą do tego błędy w długich łańcuchach kroków, problemy z narzędziami i brak monitoringu.
Stosując minimalne uprawnienia, jasno zdefiniowane akcje wykonywane przez kontrolowaną warstwę narzędzi, identyfikowalne wywołania, zatwierdzanie krytycznych zmian przez człowieka, regularne testy i kontrolę kosztów.
Julia jest w theBlue.ai od 2019 roku i od początku istnienia firmy obserwuje z bliska, jak powstają aplikacje AI dla przedsiębiorstw. Jako Marketing Lead ściśle współpracuje z zespołami inżynierów i doradców, a złożone tematy techniczne przekłada na język zrozumiały dla osób decyzyjnych.
W swoich artykułach pisze o praktycznych doświadczeniach z projektów enterprise AI oraz o wyzwaniach i szansach, jakie AI daje firmom.